SIM-swap fraud India: phone अचानक dead हो तो 45 minutes में क्या करें
SIM-swap fraud India विस्तार से — number कैसे hijack होता है, OTP diversion, warning signs, bank-पहले 45-minute response, eSIM, prevention और FAQ।
SIM-swap वास्तव में क्या है
India में आपका mobile number सिर्फ calls के लिए नहीं — SMS OTP की चाबी है: UPI, net banking, email recovery, WhatsApp, और दर्जनों logins। SIM-swap fraud India (SIM hijack / fraudulent duplicate SIM / गलत MNP) में attacker telecom को convince करता है कि वह आप हैं और आपके number की replacement SIM चाहिए।
नया SIM उनके handset पर activate होते ही:
- आपका phone signal खो देता है — अक्सर अचानक, दिन के बीच।
- उनके phone पर आपके SMS OTP और calls आने लगते हैं।
- OTP से password reset / transfer approve होते हैं।
- UPI, card, या linked wallet से पैसे minutes में निकल सकते हैं।
यह आपके phone को “hack” करना नहीं है। यह network level पर आपके number का control छीनना है।
SIM क्यों मायने रखती है (slot कैसा दिखता है)
हर service जो आपके number पर निर्भर है, अंत में SIM / eSIM profile पर टिकती है — Airtel, Jio, Vi, BSNL आदि। Physical SIM tray में या portable hotspot जैसे devices में बैठती है; eSIM digital होती है, पर operator process से फिर भी re-issue हो सकती है।
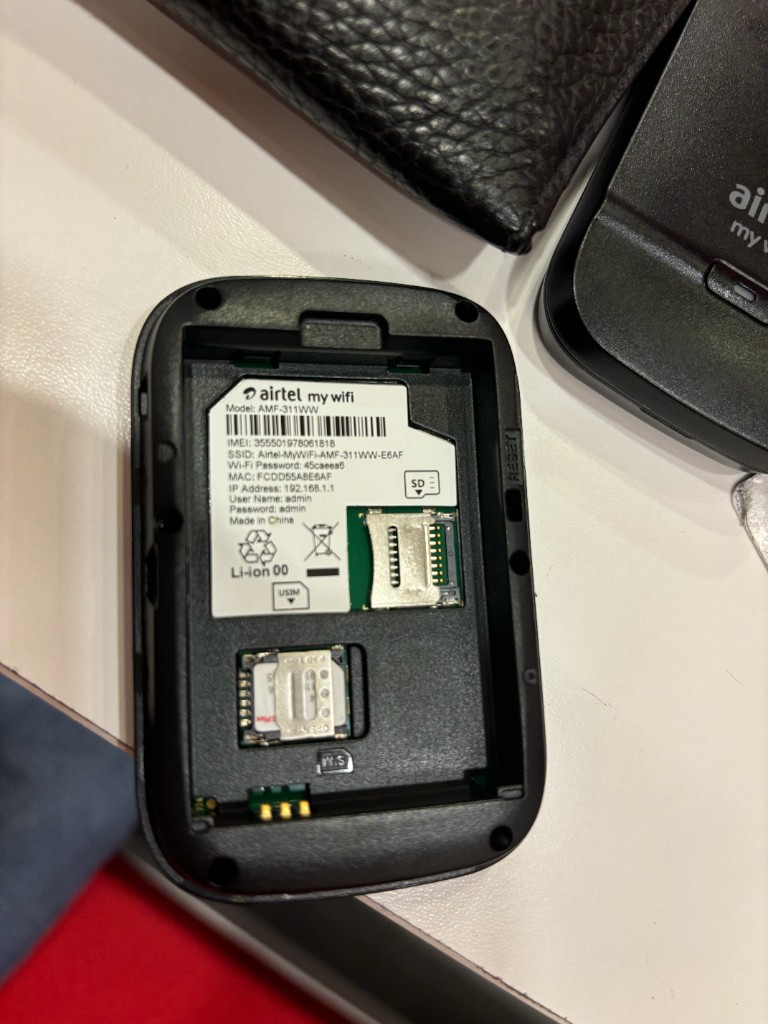
Attacker को आपका phone नहीं चाहिए। Operator को चाहिए कि आपका MSISDN (mobile number) उनके वाले SIM की ओर point करे।
India में attack आमतौर पर कैसे चलता है
1. Reconnaissance
KYC / store agent को fool करने लायक clues: नाम, address, DOB, recharge pattern, leak से Aadhaar-linked hints, phishing से ID photos, पुरानी data breach।
2. Telco social engineering
Stories: “SIM खो गई / खराब,” “phone चोरी,” “तुरंत duplicate चाहिए” — कभी forged/partial documents। कमज़ोर process में franchise visit या scripted call काफी। MNP / port-out abuse related variant है।
3. आपकी line dead
No Service जबकि आसपास सबके पास bars। कभी “SIM change” SMS आता है जो आपने नहीं माँगा — कभी नहीं भी।
4. OTP harvest और drain
SMS control के साथ: email/bank forgot-password, UPI/card OTP, WhatsApp takeover, contacts को और पैसे के messages।
Related: The UPI Trap · WhatsApp scam India · UPI scam 2026
Warning signs — emergency मानें
- Coverage होने पर भी sudden no service
- Unrequested SIM change / duplicate / MNP SMS
- OTP ज़ोर से पढ़ने को कहने वाली calls
- WhatsApp logout + “code sent to your phone” जबकि SMS नहीं आ रहे
- Signal loss के तुरंत बाद unknown bank/UPI alerts
OTP traps: Phishing 30 seconds · AnyDesk refund · Fake KYC SMS
45-minute window — इसी क्रम में
कोई working phone borrow करें।
- पहले bank / card 24×7 fraud desk — telco नहीं। Cards freeze, UPI block, number compromised flag।
- फिर telecom — unauthorised SIM swap report, attacker SIM deactivate / reverse, SIM-change lock / port-out PIN माँगें, SR number लिखें।
- Same day cybercrime.gov.in + 1930 — timestamped complaint reimbursement का मजबूत lever। 1930 FAQ · Report guide
- SMS 2FA वाले passwords rotate — email पहले, फिर bank/UPI/government/social; आगे authenticator app prefer करें।
- Evidence preserve — no-service screenshots, telco SMS, UTR, WhatsApp mails, SR numbers।
एक घंटे बाद भी यही steps — odds गिरते हैं पर trail ज़रूरी: 7 दिन बाद recovery
अगली बार कैसे रोकें
- जहाँ हो 2FA SMS से authenticator TOTP पर ले जाएँ।
- Operator से port-out / SIM issuance protection (extra PIN, locks — नाम telco के हिसाब से)।
- Call/WhatsApp पर OTP कभी share न करें।
- Phone loss पर सोने से पहले telco report।
- Phone+DOB+address वाली breaches को SIM-swap fuel मानें: Data breach notification
- Weird line + “family emergency” voice पर callback: Deepfake scam India
Frequently asked questions
SIM-swap fraud India phone clone से अलग है?
हाँ। यह operator-side number reassignment है (या fraudulent MNP) — पुरानी “clone SIM” stories से अलग mechanism।
eSIM पर भी होता है?
हाँ। नए eSIM profile attacker device पर issue हो तो असर वही — आपके OTPs उनके पास।
Bank पहले क्यों?
OTP पहले से attacker को जा रहे हों तो money minutes में निकलती है। Freeze damage रोकता है; telco reverse साथ-साथ ज़रूरी।
पैसे वापस मिलेंगे?
कभी partial — अगर freeze/report जल्दी और funds mule में reachable हों। Guarantee नहीं; documentation + speed decide करते हैं।
Official app KYC से पूरी सुरक्षा?
Process मजबूत होने से मदद; social engineering फिर भी होती है। Defence = SIM locks + non-SMS 2FA + fast freeze habit।
Official resources
- National Cyber Crime Reporting Portal · Helpline 1930
- CERT-In
- Sanchar Saathi
- Reserve Bank of India
- MeitY


